卡在登录页面,眼前的模糊图像或扭曲字符根本看不清?大多数人都会在这一刻开始好奇,这些谜题背后到底藏着什么,它们是否不只是让人头疼的存在。如果你曾尝试注册新账号、自动化工作流或管理多个环境,大概率都碰过这堵墙:网站弹出一个验证码,你的操作被迫放慢,有时明明是真人操作,却还是验证失败。
但问题在于,验证码原本是为了识别机器人而设计的,可如今二者的界限正变得越来越模糊。各类工具和脚本都在设法绕过验证码,而平台也在不断更新这些验证测试的运行机制。因此,搞清楚什么是验证码以及网站为什么会向你推送不同类型的验证码,绝非无关紧要的小事。这关系到你会不会被拦截、会不会失去访问权限,以及会不会打乱自己的操作流程。
真正的问题比“验证码是什么意思”要深入得多。你需要了解验证码的底层工作原理、2026年你会遇到哪些类型的验证码,以及为什么即便你“一切操作都正确”,有些工作流还是会失败。如果忽略这些细节,你就只能靠猜,而这时账号就可能因为一些看似莫名其妙的原因被标记或封禁。
从基础内容说起:本文将介绍CAPTCHA验证码是什么、为何随处可见,以及它实际在验证什么。
CAPTCHA验证码是一种用于区分人类与机器人的测试,通常出现在登录、注册或进行交易的场景中。到2026年,这类测试已不再局限于点击图片,如今经过优化后,甚至能识别最智能的脚本和自动化工具,对于所有重视账户安全的网络服务而言,它们都是一道前沿防线。
网站使用CAPTCHA来阻止机器人发送垃圾信息、抓取数据或盗取账户。当出现新的登录、注册或敏感操作时,这类验证码会在关键时刻强制进行人机验证。
早在21世纪初,验证码(CAPTCHA)就是那些你几乎看不清的歪扭字母。随着机器人变得更智能,验证挑战也随之升级。到2026年,验证码的形式五花八门,从图片选择(“点击所有公交车”)到追踪光标移动的隐形测试不一而足。如今,许多网站使用AI驱动的验证谜题或后台行为分析,根本不再展示验证码。例如,部分系统会通过你移动鼠标或打字的方式判断身份,只有在你看起来可疑时才会弹出验证挑战。这其中的权衡是:难度更高的验证码能拦截更多机器人,但也会让真实用户感到挫败,尤其是在谜题表述不清,或是系统误将人类判定为脚本程序的时候。最常见的失败情况是什么?用户输入了正确答案却仍被拒绝,因为系统将其浏览器或网络标记为“类机器人”,而且没有申诉渠道。
接下来我们将了解这类验证究竟是如何拦截机器人的,以及这些系统在后台会检测哪些内容。
CAPTCHA验证码的拦截原理是:向用户提供大多数脚本无法稳定完成的任务,同时监测用户在验证过程中的行为。它不只是让你选出所有交通灯或者输入模糊文字。真正的检测核心在于,你的答案和操作行为是否符合人类的表现。
系统会要求你完成一道验证题,可能是选出图片网格中所有包含船只的图、输入变形的字母,或是点击一个复选框。这些任务对真人来说看似简单,却能难住无法“看懂”图像、或是无法识别怪异字母形状的机器人。大多数机器人在无法处理视觉图案时就会失效,尤其是当图案带有随机背景、旋转效果或干扰噪点时。
其底层机制远比表面的测试题复杂。现代CAPTCHA会收集你的浏览器和设备数据,包括屏幕尺寸、语言、时区、已安装字体,甚至你的点击速度和鼠标移动轨迹。如果你用半秒就完美通关,且鼠标移动轨迹笔直规整,系统就会标记为“类机器人行为”。反之,鼠标轨迹抖动、存在几次犹豫,或是点击间有正常延迟,看起来就更像人类操作。
部分CAPTCHA还会追踪你的浏览器是否安装了知名的自动化插件、你是否来自全新会话,或者你的IP地址是否在可疑名单上。风险在于,如果你使用的脚本或浏览器自动化工具没有对这些信号做随机化处理,甚至还没开始答题就会被标记。大多数自动化工具栽跟头的原因并非验证题本身,而是隐形追踪机制以及你与页面的交互方式。
常见的失败情况是这样的:你瞬间就完成了图片网格验证,但网站检测到你的鼠标从未真正在验证图块上移动过,或者你的浏览器指纹与当天数千次其他验证尝试的指纹完全相同。这时你就会遇到更多验证挑战,更糟的是直接被封禁。
接下来要了解的是2026年常见的验证码类型,以及为什么部分验证码对机器人来说破解难度远高于其他类型。
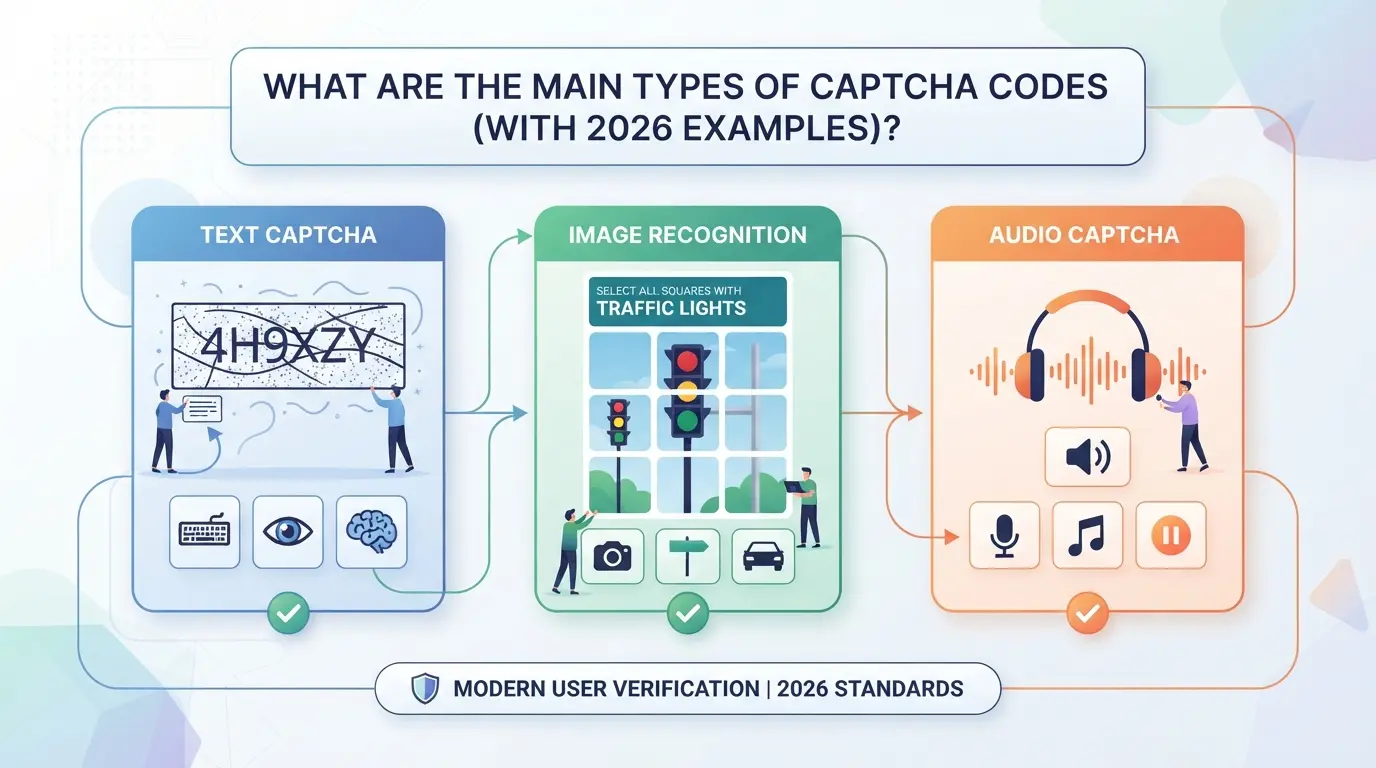
似乎每个网站使用的验证测试都不一样,但绝大多数都可归为少数几个类别。以下是2026年主流验证码类型的工作原理,附实际应用案例,以及选择错误验证方案可能出现的问题。
| 验证码类型 | 示例(2026年) | 优势 | 劣势 |
|---|---|---|---|
| 扭曲文本 | 9wR7K,扭曲字体、带噪点 | 接入简单,成本低 | OCR机器人可破解多数样式 |
| 数字字母组合 | X4nL8,字符重叠 | 脚本更难破解 | 无障碍访问受限,用户易出错 |
| 混淆单词 | 带背景的“apple” | 复杂度可自定义 | 机器人破解工具适配速度快 |
即便到了2026年,简单的文本验证码也很容易被机器人通过OCR或付费打码服务破解。当网站复用旧模板时,这类验证码的失效概率极高。
要求你“点击所有交通信号灯”或“选出所有斑马线”的图片网格验证码如今随处可见。但AI模型可以破解最常见的图片集,而人类反而会被模糊或有歧义的图片难住。这类验证码的无障碍访问性极差,屏幕阅读器无法解析这些网格,网络连接缓慢时甚至根本加载不出来。
音频验证码(“输入你听到的内容”、失真数字、分层噪音)旨在为视力不佳的用户提供帮助。实际上,这类音频往往失真严重,人类和机器人都难以识别。简单的数学题(“8加3等于多少?”)对脚本来说很容易破解,但会拖慢真实用户的操作速度,在移动端尤其明显。
无点击验证码(如reCAPTCHA v3)在后台运行,根据鼠标移动轨迹、打字速度和设备指纹为用户评分。这类验证码对人类来说几乎不可见,但如果你的设备配置看起来“不自然”——比如使用自动化工具,或者过快切换proxies——就可能被拦截。
如今的企业级验证码融合了生物特征校验(如人脸扫描、语音样本)或设备指纹技术。部分平台采用自适应逻辑:如果你的登录模式发生变化,系统就会触发难度更高的验证。这类验证码很难被自动化破解,但如果用户出行、更换设备或使用隐私工具,也可能被误拦截,导致合法用户无法登录。
如果你只关注如何通过基础验证,就会忽略那些更新、更隐蔽的验证挑战,而如今绝大多数实际场景中的验证失败都源于此。下一节将介绍依赖验证码可能出现的问题。
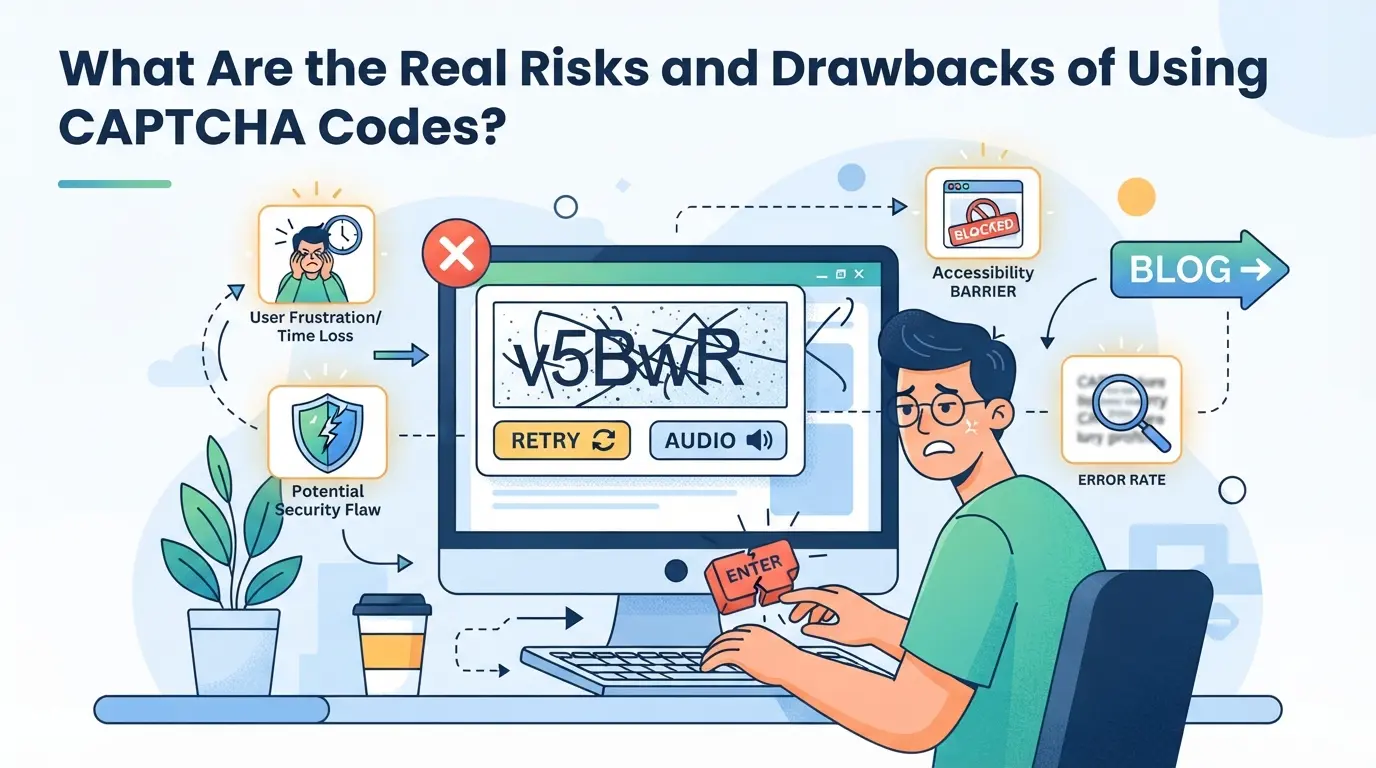
验证码给真实用户带来的挫败感远超大多数运营者的预期。当用户遇到无法识别的验证谜题或加载缓慢的图片验证时,跳出率会飙升,在移动端尤其明显。即便只有小比例用户因不愿完成验证而离开,流失的转化量也会快速累积。
依赖图形或语音验证码的网站可能会意外阻碍残障用户访问,从而引发法律风险。
机器人并非始终无法突破验证关卡。廉价的验证码破解服务和AI脚本可在数秒内破解简单验证谜题,因此页面上的验证码无法确保一定能完成真人验证。仅依赖验证码会让你的防御体系存在缺口。
运营大量账号的团队遇到验证码的频率远高于个人用户。这种额外的阻碍会导致时间浪费、重复登录以及会话错误,在浏览器或代理配置不一致的情况下尤其如此。这会直接影响效率与可靠性。
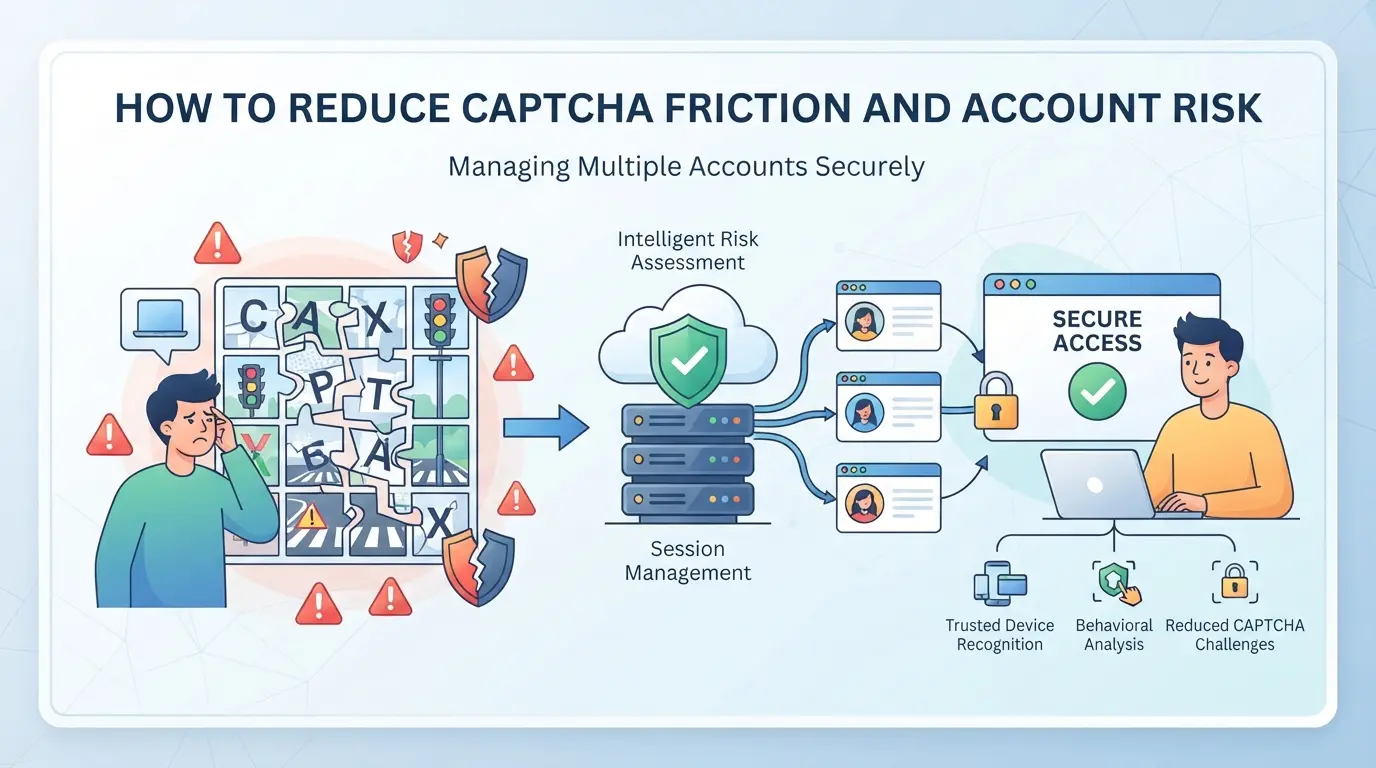
如果你每次登录或执行操作时都不断遇到验证码验证,问题通常不只是运气不好。绝大多数触发原因都来自配置不一致、指纹重复或代理使用不规范,并非验证码本身的问题,而是你的工作流程向平台传递了风险信号。
在会话过程中切换浏览器、操作系统或屏幕尺寸会被自动化系统判定为风险信号。系统会监测这类变化,提升触发验证码甚至账号被锁定的概率。以下是减少误触发的方法:
共享代理或被列入黑名单的代理几乎必然会导致更多验证码。为降低风险:
运行脚本以远超人类的速度快速登录或填写表单,很容易被标记。
在同一浏览器环境中混用多个账号会泄露Cookie与设备信息,极易被检测到。请做好隔离:
遵循以上步骤,你遇到的验证码干扰会更少,意外封号的情况也会降低。接下来将介绍:如何实际配置这些独立浏览器环境并分配代理,以更安全地开展多账号工作。
当你运营的平台账号超过少量时,手动配置就会捉襟见肘:共享的浏览器存储和重复使用的IP几乎必然会反复触发验证码。对于需要保持账号工作流环境纯净的运营人员或团队而言,DICloak提供了一种方案:可创建隔离的浏览器环境,并为每个环境分配用户自有代理。该方案并不管理、绕过验证码,也不保证验证码处理结果;它只是防止浏览器信号和网络信号在不同账号间混杂——而大多数基于环境的风险标记正是由此产生的。
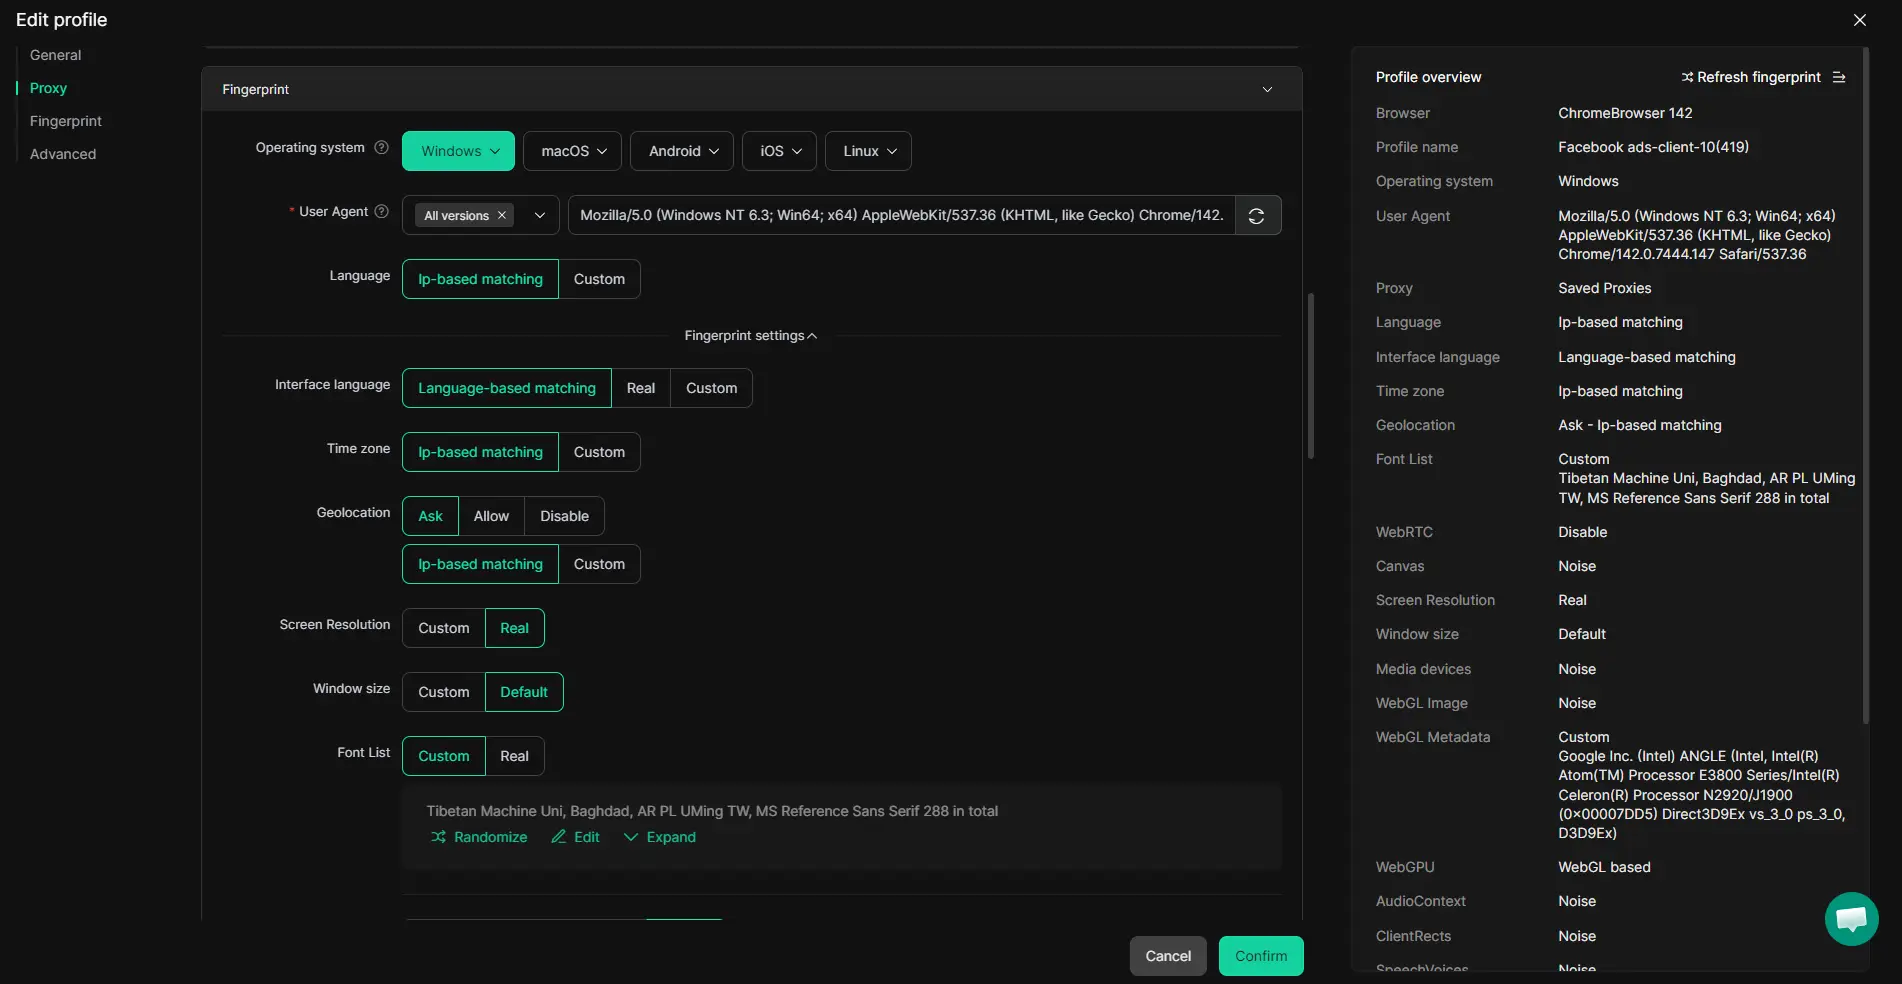
运营人员可为每个平台账号创建独立的DICloak浏览器环境,配置操作系统、用户代理、时区以及地理位置等指纹信号。这可避免会话、Cookie以及本地存储在不同账号间串用,降低平台判定多个登录来自同一设备的概率。实际操作中,创作者或团队设置好环境后,核查可用的指纹控制项,且该环境仅用于指定账号,绝不同时用于多个账号。本文涉及范围有限:仅涵盖环境级隔离及支持的指纹设置,不涉及平台通过率或隐身效果相关内容。
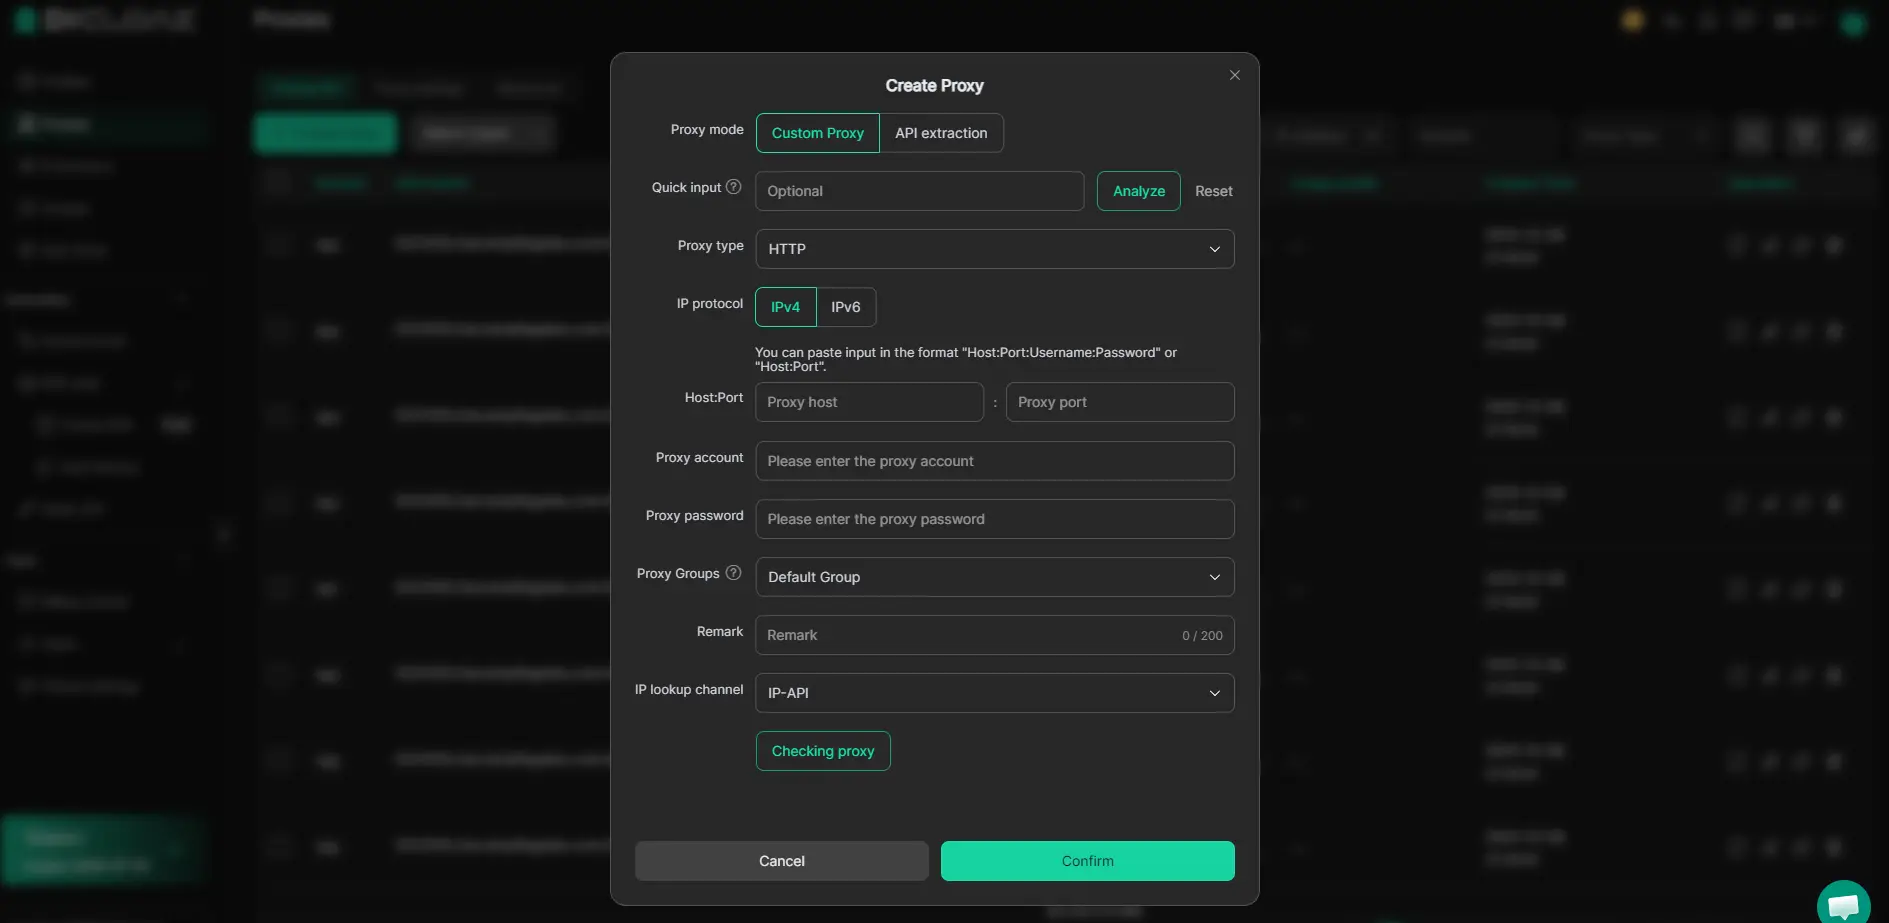
反复出现的验证码提示通常可追溯到IP地址被复用或标记。DICloak允许运营人员在每个环境中填入自己的代理信息:主机、端口、协议、用户名和密码,随后运行内置的连接测试,确认检测到的出口IP和所属国家与预期工作流程匹配。这样就能为每个账号匹配对应的浏览器和网络环境,但代理始终由用户自行选择和测试。DICloak不提供、不轮换代理,也不保证代理质量;该连接仅在浏览器环境层面生效。
需要设备认证、行为检测等额外防护层的团队,应将这些基础配置与下一节介绍的方案进行权衡比较。
并非所有工作流程都只能依赖验证码。如果你在处理敏感登录,或是遇到用户流失率过高的问题,其他安全层可以承担主要防护作用,甚至完全替代验证码,同时不会拦截真实用户。
| 方法 | 优势 | 劣势 |
|---|---|---|
| 设备指纹识别 | 可识别复用设备设置的机器人 | 可能会对共享设备或设备信息变更的情况标注错误 |
| 行为分析 | 标记非人类行为模式(操作速度、鼠标使用习惯) | 对高级用户容易产生误判 |
相比验证码,选择这些工具有助于识别能绕过简单图片验证的机器人,但真实用户更容易意外触发验证,尤其是在共享设备的使用场景下。
即便验证码被破解,通行密钥和多因素认证(MFA)也能阻止账户被盗。风险型校验(例如仅在登录行为异常时发送验证码)能让大多数用户快速完成验证,仅对高风险操作做限制。
不要默认叠加所有验证方法。要选择与风险等级匹配的验证层级:基础bot traffic防护用验证码,高价值目标防护用设备指纹识别,账户盗窃风险较高时则用通行密钥。
验证码(CAPTCHA)是最初的验证测试,采用输入扭曲文字这类谜题。如今更常见的reCAPTCHA使用谷歌的先进系统,通常只需勾选复选框或分析浏览行为即可完成验证。reCAPTCHA还可助力图书数字化和人工智能训练。二者的核心区别在于reCAPTCHA方案更智能、干扰性更低,对现代机器人程序的防护能力更强。
如果你的IP地址信誉不佳、频繁切换设备或浏览器,或者你的行为在网站看来异常,就可能遇到验证码。快速点击、使用代理或清除Cookie都可能触发更多验证。网站通过这些特征拦截真实的机器人程序,但有时也会误判真人用户。
先进的人工智能和付费验证码破解服务可以攻破许多老式验证码。部分机器人程序借助机器学习识别图像或文字谜题。不过,reCAPTCHA v3这类更新的系统会分析用户行为,加大了机器人程序蒙混过关的难度。没有完美的系统,但大多数基础机器人程序仍会被拦截。
为每个账号使用独立的浏览器环境。选用信誉良好的干净代理。避免快速切换设备或登录地点。始终谨慎执行登出和登录操作。培训你的团队规避可疑行为模式,例如快速登录或复制粘贴操作。良好的习惯有助于避免触发额外的验证码或账号锁定。
验证码和指纹识别可能引发隐私和法律问题。部分验证测试对残障人士而言难度较高,可能违反无障碍访问相关法律。设备指纹识别收集的信息可能受GDPR、CCPA等隐私法规约束。在你的网站接入这些功能前,务必核查当地相关法规要求。
如果你希望增强网站对自动化恶意攻击的防御能力,可以考虑部署一款现代化、用户友好的验证工具。有了合适的解决方案,保护数据安全、确保真实用户交互会变得更加简单。免费试用DICloak