你醒来后发现自己的主工作区没了,Codex 账号一夜之间被封禁,而你收到的唯一通知只是一封通用的账号暂停邮件。Codex 很少会明确说明触发封禁的具体原因。是自动化操作、可疑登录模式,还是你账号历史里藏着的某个问题?最糟糕的不只是失去访问权限,而是你根本不知道自己哪项行为踩了红线,也完全不清楚被封禁的 Codex 账号能否找回。
大多数人会急着申诉或者更换设备,但这种做法往往会适得其反。Codex 可以关联设备指纹、重复使用的代理,甚至旧会话的浏览器Cookie。在没搞清楚是什么触发了风控的情况下就用新 IP 登录,可能会导致你的整个网络被锁定,或是让后续注册的账号更快被封。账号找回操作中只要出一个错,有时就会彻底失去申诉的机会。
真正有效的解决办法是逐步梳理清楚事情的来龙去脉,而不是靠猜测。你需要先确认这次封禁是基于账号、关联设备,还是和你的浏览器指纹绑定。每一种模式都对应不同的原因,也决定了你后续能采取的操作。贸然采用快速修复方案几乎只会让情况更糟,尤其是在你没有清理痕迹或是隔离使用环境的情况下。
不清楚是什么导致了你的Codex账号被封禁?先从以下封禁模式中找出与你情况相符的类型吧。
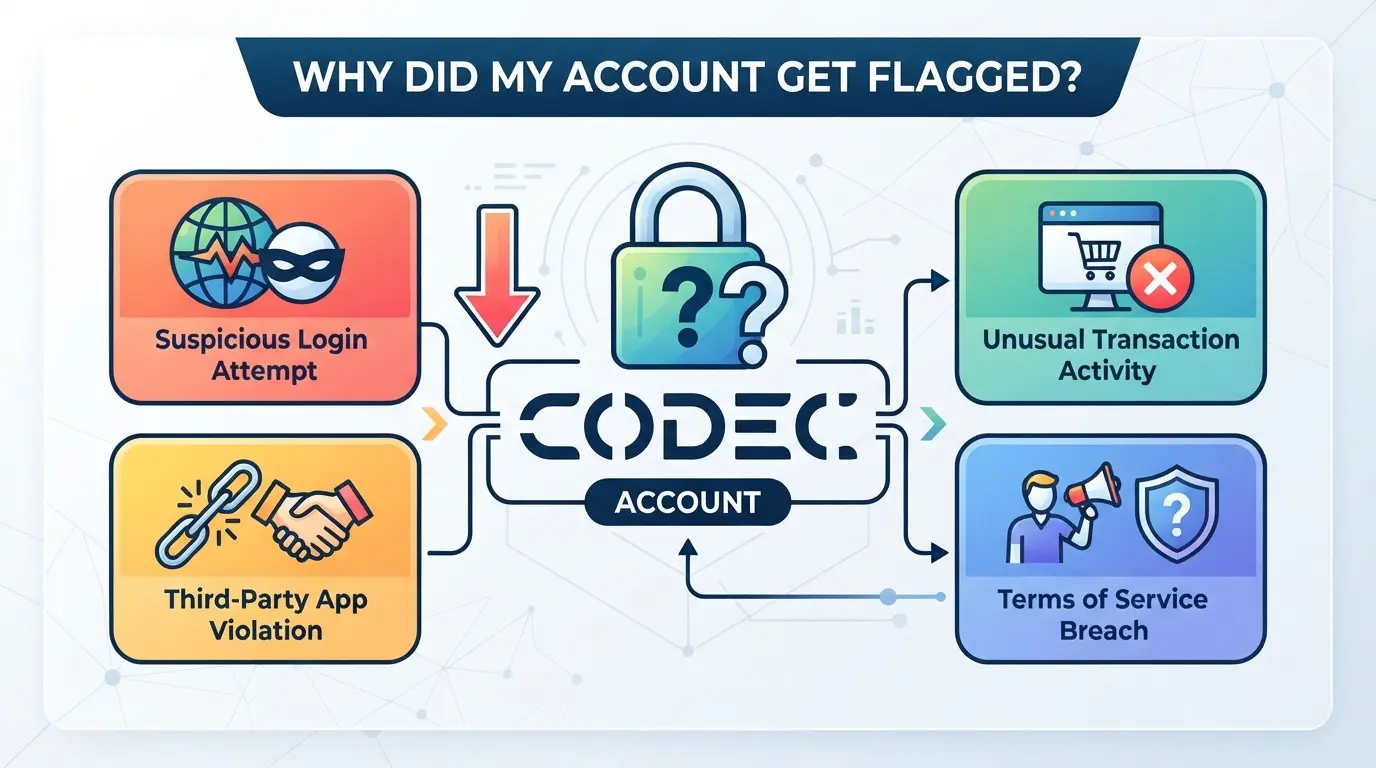
2026年的大多数Codex封禁都源于明确的模式:登录异常、支付问题、滥用自动化工具或内容违规。如果你的Codex账号被封禁,原因通常属于这几类之一,而非随机故障或隐性错误。找出符合你情况的类型,是明确下一步排查方向的最快方法。
过于频繁地更换设备或IP几乎总会触发Codex的风险系统。如果你在两小时内从五个城市登录,或是持续更换浏览器,会被判定为账号被盗或共享使用。
支付失败或账单活动中出现任何异常情况都可能导致你在无预警的情况下被封禁。Codex的系统会自动封禁存在支付来源不匹配、拒付或多次支付失败问题的账户。例如,使用预付卡进行一次性购买可能没问题,但如果你的下一笔支付被退回,或者账单所在国家与登录位置不匹配,账户就会被标记。部分用户会尝试通过快速换卡或更新账单信息来解决支付问题,但这种行为可能被判定为欺诈,导致永久封禁。如果你使用的是公司卡,且账单地址所在地区与你主要访问的IP地区不同,几乎总会导致账户被封禁或冻结,直到客服审核你的账户为止。哪怕只是一次临时的支付故障,也可能让你面临数周的账户审核,因此问题的关键不在于“我的卡有没有扣款成功”,而在于你的账单信号看起来有多稳定、多一致。
异常的API流量突增或明显的机器人活动会被立即标记。例如,运行脚本以每分钟数百次请求的频率访问Codex API,或者批量创建资源,几乎总会触发即时封禁。该系统会同时监控流量规模和时间规律——如果你的使用量在UTC时间凌晨3点突然飙升,那就是一个重大危险信号。
单次违规通常先发出警告,但多次触发违规或被标记的内容可能导致永久封禁,即便发布内容的人不是你。
如果你的封禁符合上述任一情形,下一步就是核查Codex在你账户中记录了哪些证据。将封禁原因与你在控制台或封禁通知中看到的内容对应起来,是最快的解封途径。
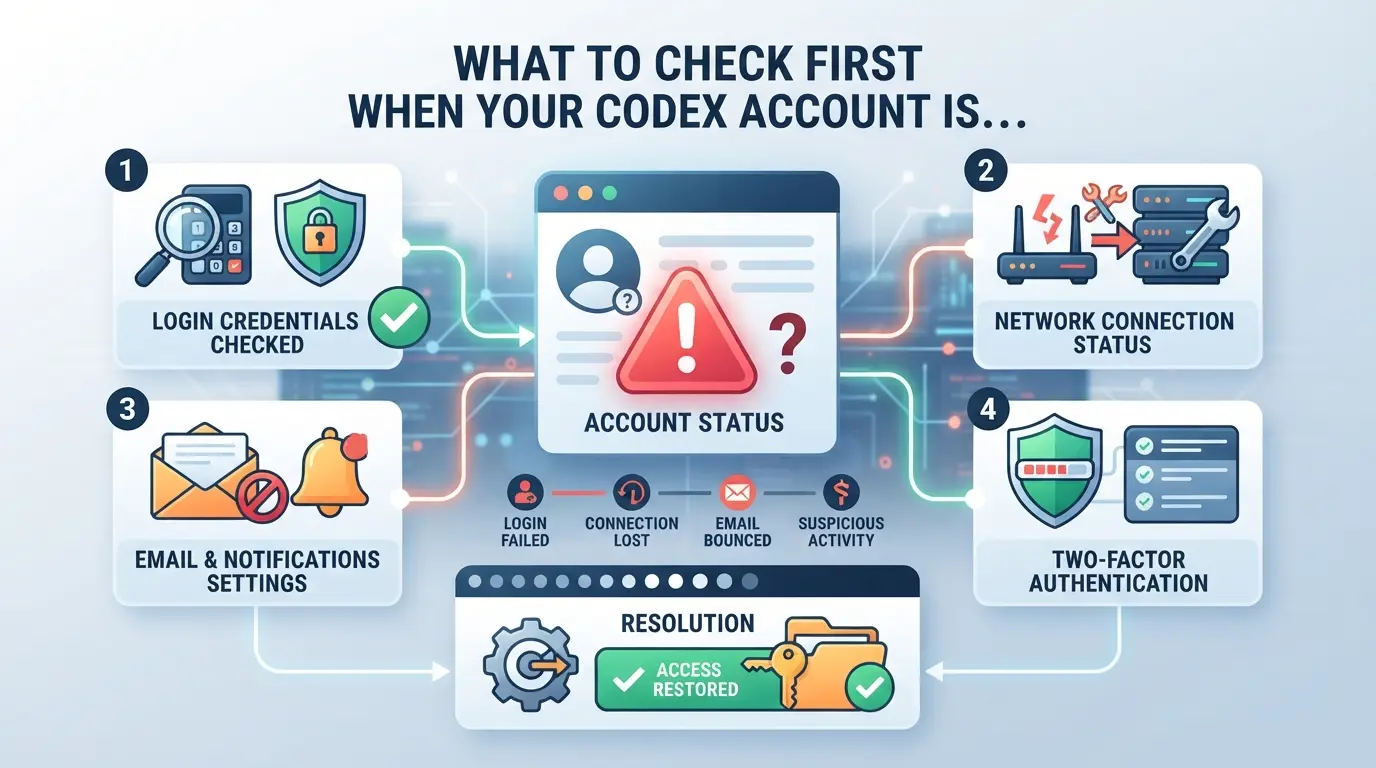
账号被封对大多数人来说都很突然,但避免事态恶化的最快方法是先冷静下来,在采取任何行动前核实清楚情况。在不了解封禁模式的情况下就匆忙申诉或登录新账号,可能会导致账号被永久封禁。
留意封禁通知或Codex发来的邮件中的具体表述,像“可疑活动”“违反政策”“支付问题”这类表述通常对应不同的封禁原因。如果通知内容模糊笼统,可复制关键语句到Codex帮助论坛搜索近期的相关案例。一个被忽略的细节,比如时间戳或参考编号,都能省去数小时的猜测时间。
遗漏发票、卡片过期或支付失败都可能导致账户被立即锁定。请查看你的计费面板,确认是否有未结发票或近期支付失败的记录;未结清的账单通常会导致所有申诉被暂停,直至问题解决。部分封禁会在支付成功后自动解除。
回想过去一周,你是否使用了新脚本、接入了第三方工具,或是共享过API密钥?自动化操作激增或凭证泄露是触发封禁的最快原因之一,尤其是在使用模式发生剧烈变化的情况下。如果你在测试新工具后立刻遭到封禁,通常并非巧合。
如果你的账户是共享的,或是你有时会转借凭证,不要只归咎于运气不好。单个账户被多名用户使用几乎总会留下痕迹。
关键在于将封禁原因对应到具体的问题上,盲目猜测或尝试随机修复几乎总会堵死恢复账号的途径。 现在理清事情的经过,将决定你的申诉在下一步是否有真正的成功机会。
如果你的Codex账号被封禁,有一套明确的申诉流程,但大多数用户只有一次真正的申诉机会。申诉成功率取决于触发封禁的原因,以及你陈述情况的方式。
接下来,更明智的做法是找出导致封禁的原因,这样你就不会在新账号上重蹈覆辙。
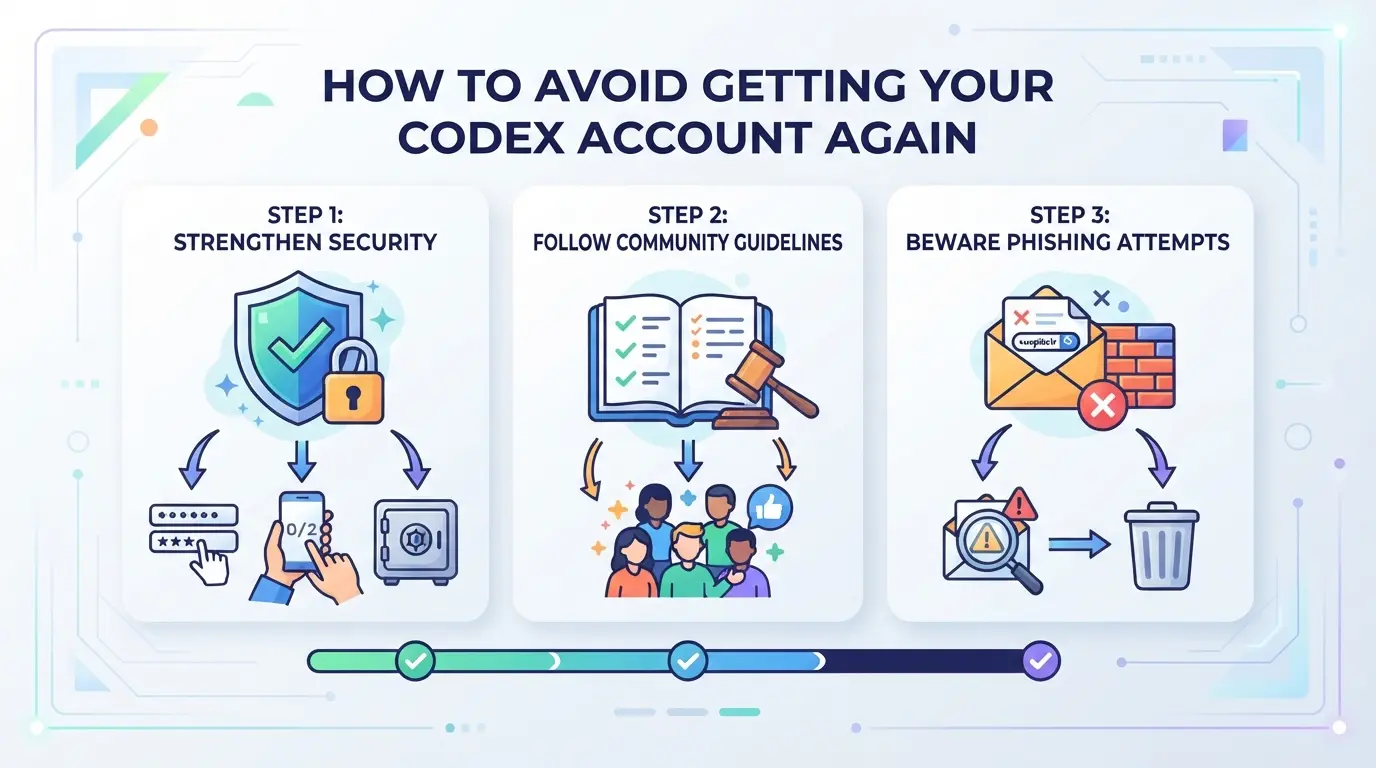
如果你刚申诉过但没有任何进展,那在再次尝试之前,你需要改变自己的操作方式。大多数重复封禁的发生,是因为用户又回到了首次触发标记的相同登录、分享或自动化操作模式中。降低风险最快的方法是改掉这些习惯,并为每个项目设定清晰的边界。
设备、浏览器指纹或IP位置的频繁变更对Codex来说是危险信号。请坚持使用封禁前的相同地点和相同时间段登录。哪怕是一次异常登录,比如从家庭网络切换到公共热点,都可能让你的账号进入审核状态。如果你运营多个账号,避免在同一设备或浏览器会话中交叉登录。
账号共享几乎总会导致设备指纹冲突或来自异常位置的访问,这两种情况都是常见的封禁触发因素。
为API调用或自动化操作设置明确的每日和每周限制。如果你依赖脚本或第三方工具,每月审计你的API密钥以发现任何未授权使用。哪怕只是一次流量突增都可能触发自动封禁,Codex系统通常将突然的规模扩大视为机器人行为。
保持你的付款方式为最新状态,并监控任何失败的交易。异常的账单活动或过期的卡是触发审查或封禁的最快原因之一。如果付款失败,请在再次登录前解决问题,以避免触发连锁的标记连锁反应。
不要想当然地认为团队中的每个人都知道规则或风险。
大多数用户会跳过培训团队成员这一步——只要有人用新笔记本电脑或在陌生网络上一次疏忽登录,就足以再次失去访问权限。
如果你打算运营多个账号,或是在团队中拆分工作,下一步就要彻底重构你的工作流程。
多账号配置下的封禁大多源于隔离不到位:一个账号被标记,关联的账号资料通常也会连带被封。以下是搭建真正可持续工作流程的方法,帮你摆脱“Codex账号被封”的恶性循环。
通过这些步骤,你可以减少导致多个Codex账号被批量封禁的最主要诱因。这些基础工作让安全管理更多账号成为可能,如果你想进一步推进自动化或团队工作流,就需要专为真正的隔离功能打造的工具。
在分析完导致Codex账号被封禁的原因后,下一步是避免未来的平台会话以触发检测的方式产生关联。所有登录都依赖同一个浏览器或网络,正是账号被关联或标记的原因。DICloak的环境和代理设置为运营者提供了一种跨账号分离浏览器数据和网络特征的方法,无需靠猜测操作。
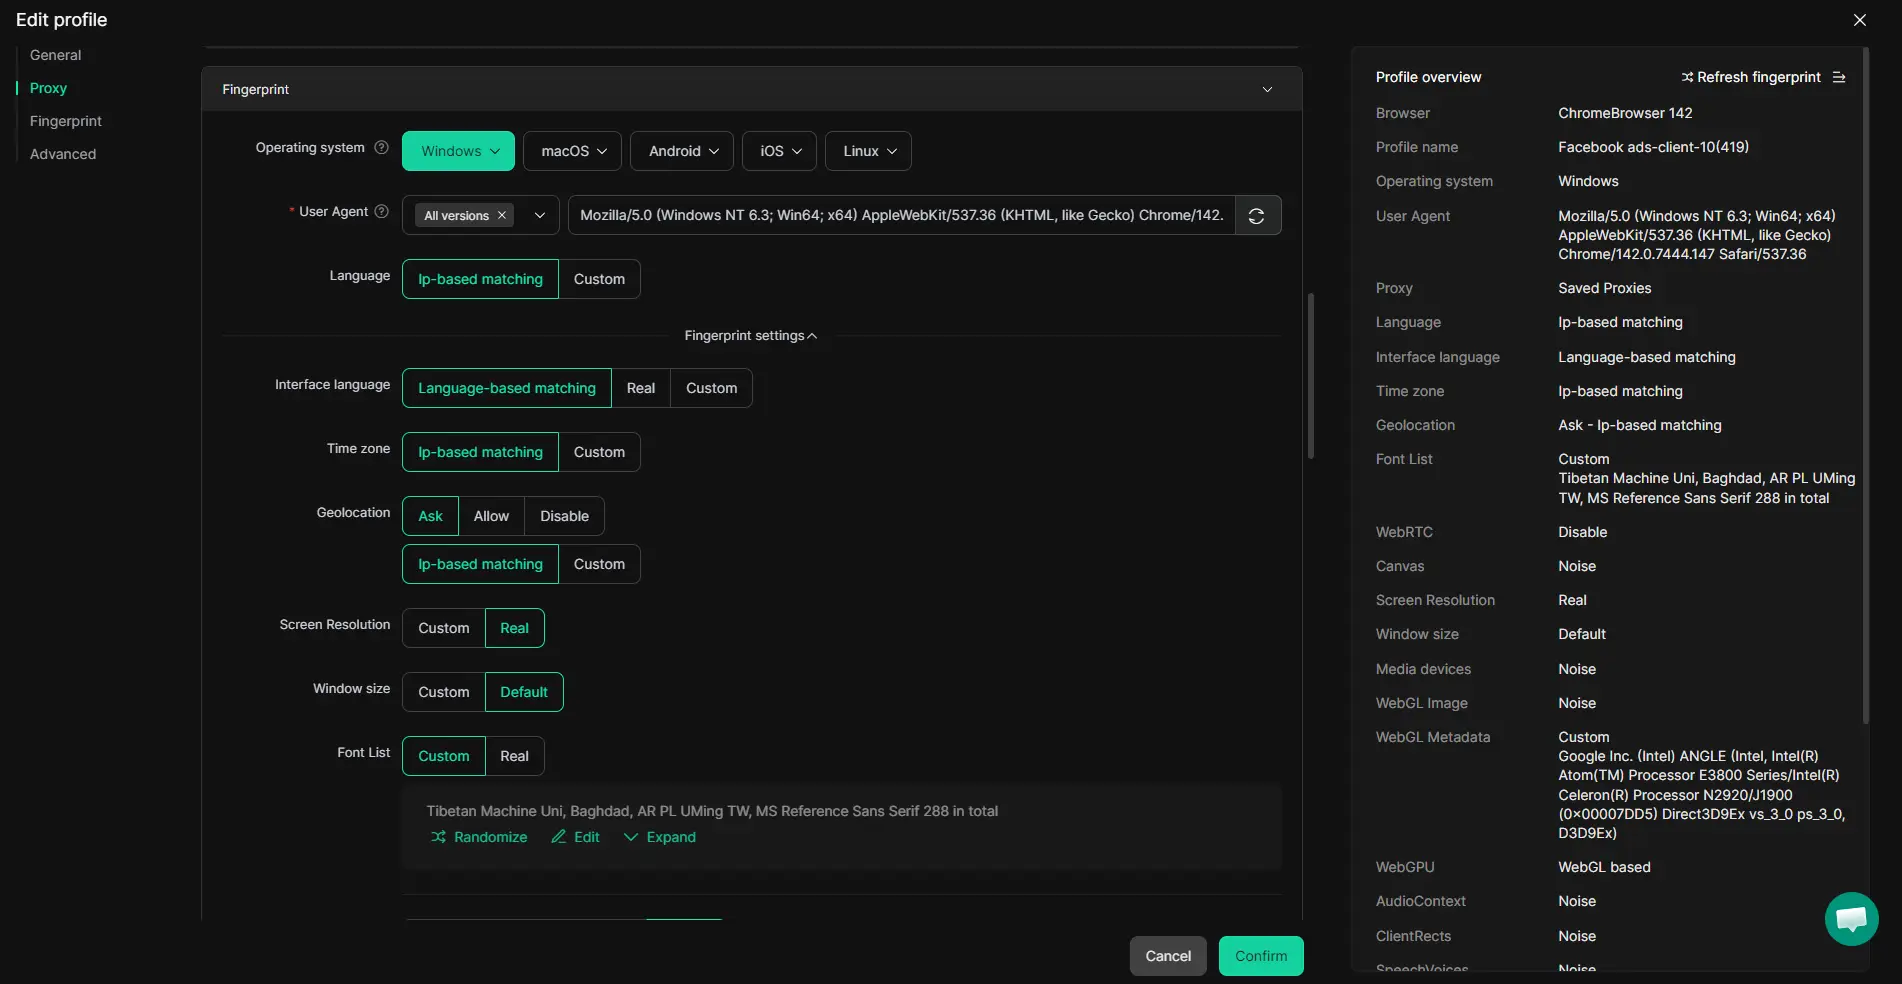
运营人员可为每个平台账号创建全新的DICloak浏览器环境,分别存储各会话的Cookie、存储数据及指纹信号。在指纹设置面板中,团队可调整上报的操作系统、浏览器版本、时区、WebRTC及显示参数,使其更匹配每个账号的真实或指定环境。其功能范围仅限于浏览器环境隔离及控制各账号会话暴露的信号,DICloak不管理Codex账号,也不处理平台封禁相关事宜。
每个浏览器环境均可分配自定义代理连接,相关信息在代理设置面板中输入。运营人员粘贴自有代理详情后,可运行连通性检查,在启动会话前确认代理可用。该设置可让团队实现各环境的网络信号隔离,但代理质量、类型及轮换规则仍由用户自行负责。DICloak仅负责配置与测试层面的功能。
如果您在此处混淆了操作步骤,下一节将介绍会导致账号快速被标记的常见错误。
快速封禁通常源于任何人都可能染上的疏忽习惯。如果你想避免再次发生Codex账号被封的情况,甚至在登录前就要留意这些高风险错误。
即使你切换浏览器,平台也能识别出关联多个账号的旧Cookie或会话数据。每个账号务必使用全新的浏览器环境,在账号间复制、导出或恢复会话会留下痕迹,很快就会被标记。
劣质公共代理很容易被平台屏蔽或列入黑名单。
当多人从不同地点或设备登录时,Codex会迅速检测到不一致的访问模式。这几乎总会导致账号受限或永久封禁。唯一安全的方式是每位操作人员对应一个账号,且每个账号都有独立的隔离环境。
通常来说,永久封禁意味着你的Codex账号将被永久注销。不过,如果违规情节轻微或是误判,你可以尝试通过Codex支持页面提交申诉。大多数针对严重违规的申诉都会被驳回,但部分情节较轻的申诉有成功解封的案例。
不,不安全。多个Codex账号使用同一个代理会导致这些账号被关联,进而触发风险预警。为了降低Codex账号被暂停警告的概率,每个账号都应使用独立的代理。这有助于保持账号之间相互独立,降低被封禁的风险。
没有任何工具能保证你的Codex账号绝对不会被封禁。指纹浏览器s可以通过隐藏你的数字指纹起到防护作用,但无法抵御所有风险。如果你存在可疑操作行为、发送垃圾信息或违反Codex规则,即便使用了额外工具,账号仍有可能被封禁。
没有确切的限制。Codex 账号被封禁警告的风险取决于你对账号的隔离程度、是否使用不同代理,以及是否避免了类似自动化的操作模式。部分用户可以安全管理 2-5 个账号;还有用户通过仔细隔离每个账号的活动和访问权限,管理着更多账号。
如果你恢复被封禁 Codex 账号的申诉被拒绝,最好的办法是重新开始。使用全新的邮箱、唯一的代理注册新账号,并更好地隔离各账号的操作流程。从导致封禁的原因中吸取教训,调整你的配置方案,避免重蹈覆辙。
如果你无法再访问自己的账号,不妨考虑其他优先保障安全性和可靠性的平台。探索新的选择能帮你重新掌控数字使用体验,省去不必要的麻烦。免费试用 DICloak