联盟经理负责审核推广 offer,媒介买手投放广告活动,虚拟助理更新推广链接,承包商则可能短期参与某个项目。他们或许都需要访问同一批业务账户,但给所有人共享同一密码会引发新问题:团队无法管控每个人的访问权限范围、后续谁仍持有访问权限,以及出现问题时是谁进行了操作。
到2026年,联盟团队有了更优的方案,无需再通过聊天工具或电子表格传递登录信息。根据账户类型的不同,团队可采用平台原生角色权限、受控凭证共享,或是共享已登录的浏览器会话三种方式。本指南将说明每种方法的适用场景、需要防范的风险,以及如何共享账户访问权限,同时避免让单一密码成为全团队的依赖。
可以。联盟团队无需告知实际密码,就能让团队成员访问共享业务账户,但合理的配置方式取决于人员所需的访问类型。实际操作中,团队通常会在平台级用户访问、受控凭证共享,或是已登录浏览器会话访问这几种方式中做选择。
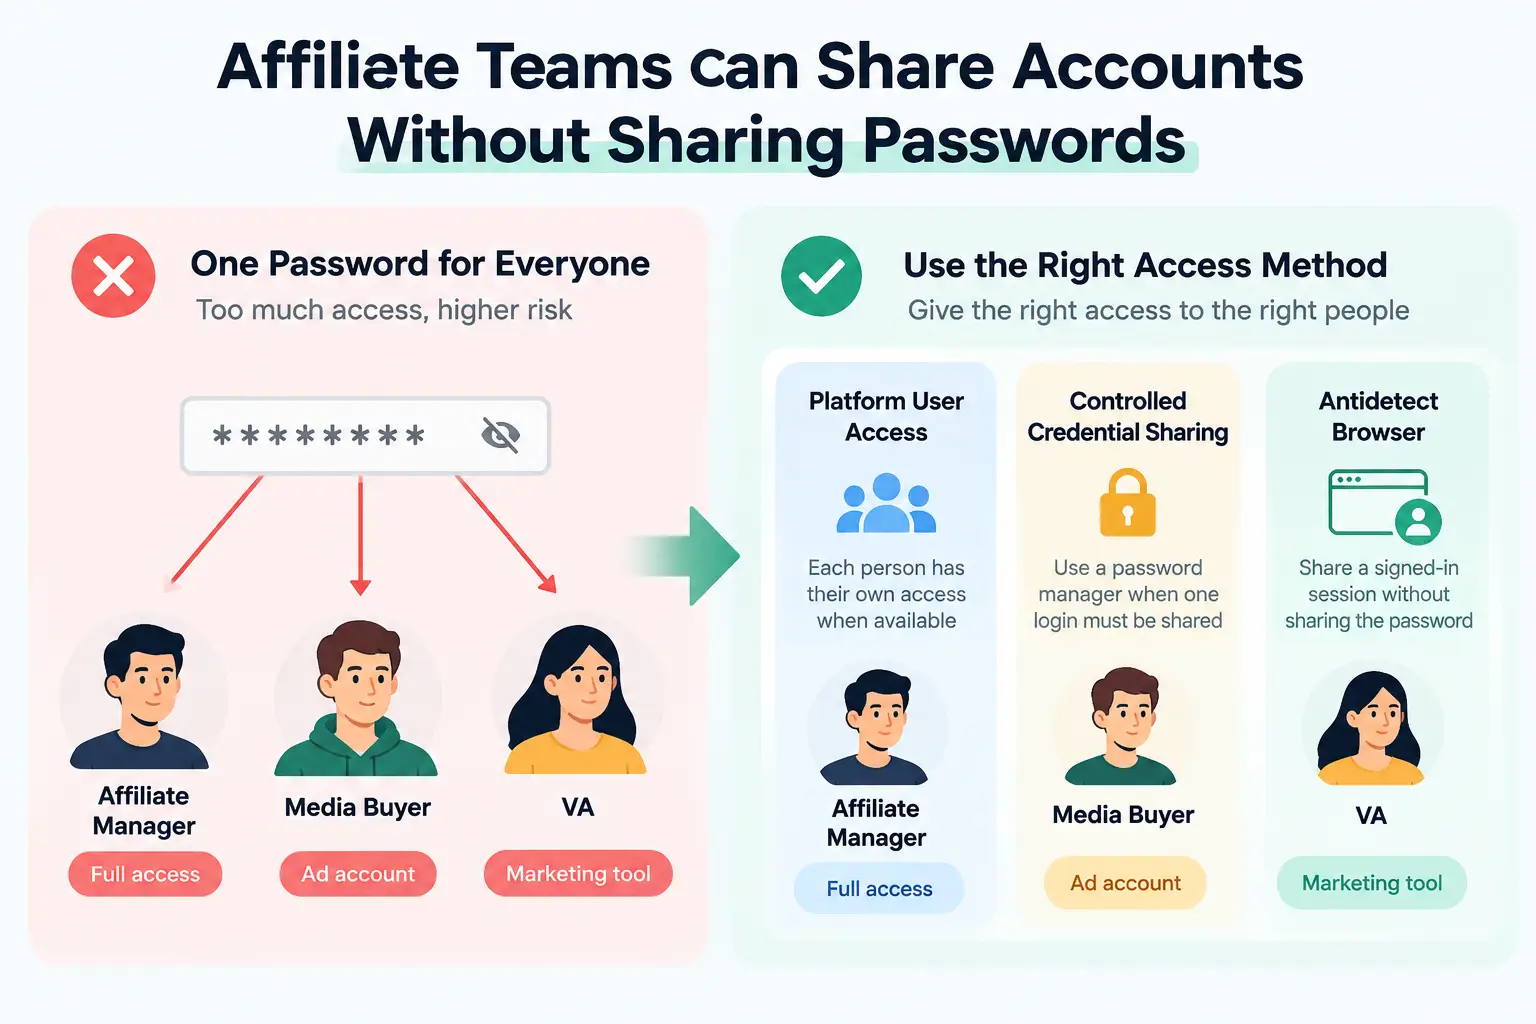
例如,联盟营销经理可能需要联盟网络的完整访问权限,而媒介采购员仅需广告账户,虚拟助理(VA)可能只需一款营销工具。给这三类人员相同的主登录账号,往往会超出其工作所需的权限范围。如果平台支持独立用户或角色设置,通常这是更稳妥的方案,因为每个人都能拥有专属访问权限。如果仍必须使用共享登录账号,团队就需要其他方式,让授权成员无需通过聊天、电子邮件或共享文档传递密码即可开展工作。
联盟营销团队经常共享账户访问权限,因为一个营销活动可能涉及多人使用相同的业务工具。联盟营销经理可能负责合作伙伴关系,媒介采购员可能投放广告,虚拟助理可能更新链接或创意素材,另一名团队成员可能查看报告或付款情况。
常见情况包括:
真正的需求并非给所有人相同的登录信息,而是让每个人都能访问工作所需的账户,同时不授予超出其需求的权限。
最大的风险并非仅仅是密码可能被他人看到。共享访问权限还可能让用户获得超出其所需的控制权,使2FA(双重认证)依赖于单一个人,在项目结束后仍保留旧的访问权限,并且更难追溯是谁在账户内进行了操作变更。
联盟团队可通过多种方式无需共享密码就能共享账号,但没有哪一种方法适用于所有账号。正确的选择取决于平台是否支持多用户独立账号、是否仍需使用一套共享凭证,或者团队成员是否需要访问同一个已登录会话。
如果平台支持邀请团队成员并分配角色,这通常是最稳妥的方案。每个人使用自己的账号登录,同时由管理员控制其可查看或修改的内容。
当不同人员负责联盟工作流的不同环节时,这种方式效果很好。联盟经理可能需要更广泛的权限,而媒介采购员、虚拟助理(VA)或财务团队成员可能只需访问账号的特定部分。独立用户访问权限还便于后续移除单个人员,且不会影响团队其他成员的正常使用。
部分工具仍依赖单一业务登录账号。这种情况下,团队密码管理器可以存储该凭证,让授权成员直接使用,无需通过聊天、邮件或共享文档传递密码。
当核心问题是如何管控凭证的访问权限时,这种方法最为有效。但如果团队需要基于同一个已登录会话持续工作,而非每次单独登录,该方法的作用就比较有限。
当多名团队成员需要使用同一个已登录账号协作,且无需相互传递密码时,指纹浏览器(例如DICloak)这类工具可以发挥作用。团队无需在每个人的设备上重新登录,而是可以通过一个已保存账号会话及相关浏览器数据的浏览器环境来共享访问权限。
这解决的问题与密码管理器不同。密码管理器帮助授权用户访问同一凭据,而指纹浏览器更适用于团队需要基于同一已认证会话继续工作的场景。对于联盟营销团队而言,它适用于媒体采购员、虚拟助理(VA)或承包商需要登录现有工作账户,但无需获取实际登录信息的情况。
如果联盟营销团队需要复用同一个已登录的账户,可以将该账户保留在DICloak的一个浏览器环境中,并将该环境共享给指定的团队成员。这样无需传递密码,就能将登录会话、浏览器设置、代理配置和团队访问权限统一管理在一处。
下载DICloak,创建账户,并根据团队规模和所需的浏览器环境数量选择合适的套餐。
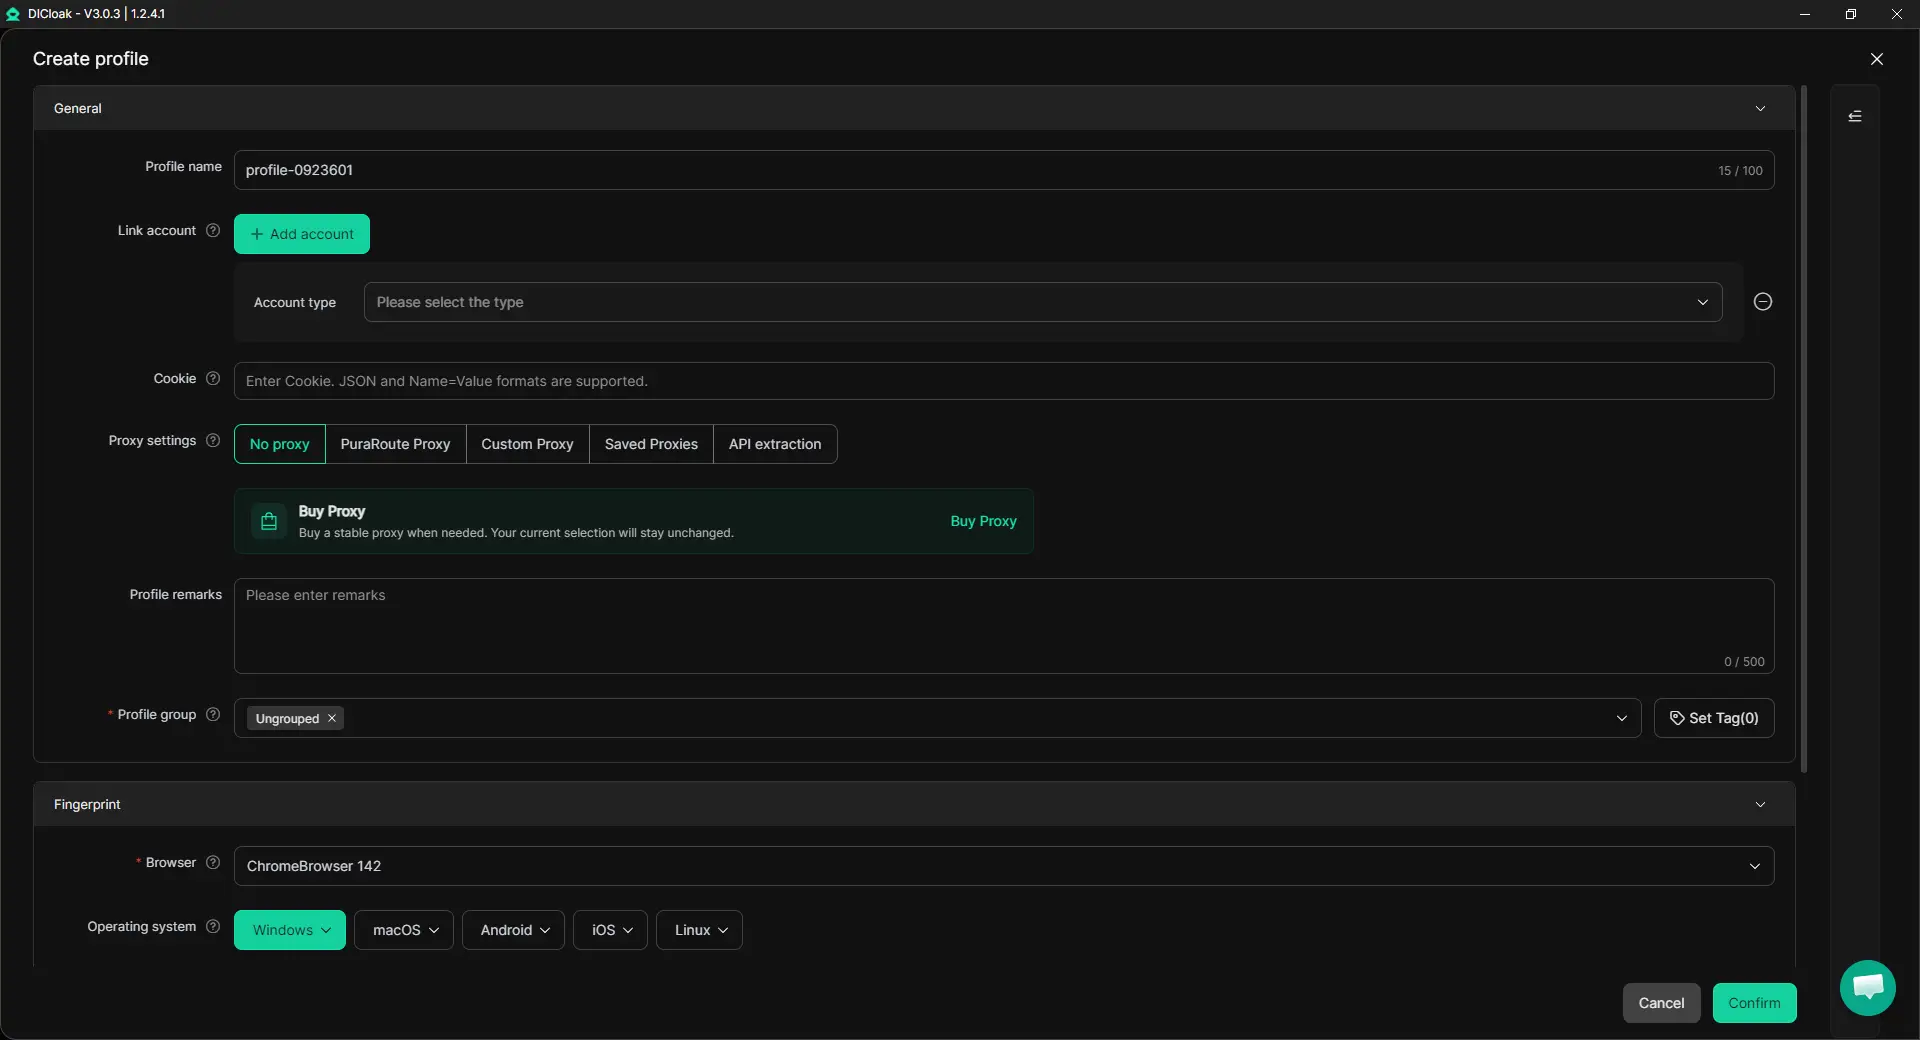
为团队需要使用的联盟、广告或营销账号创建一个浏览器环境。该环境会将其Cookie、登录会话、浏览器设置和代理配置整合在一起。
如果该账号通常使用特定代理,请为该环境配置对应代理。团队可在DICloak中使用自有代理。如果多名团队成员需要使用该环境,你还可以启用多会话功能,并开启隐藏密码功能,这样其他成员就无法查看已保存的登录凭证。
打开该环境,亲自登录对应账号。完成密码、验证或双因素认证步骤,随后确认账号可正常使用。会话保存后,已获授权的团队成员无需每次输入密码,即可重新打开同一个环境。
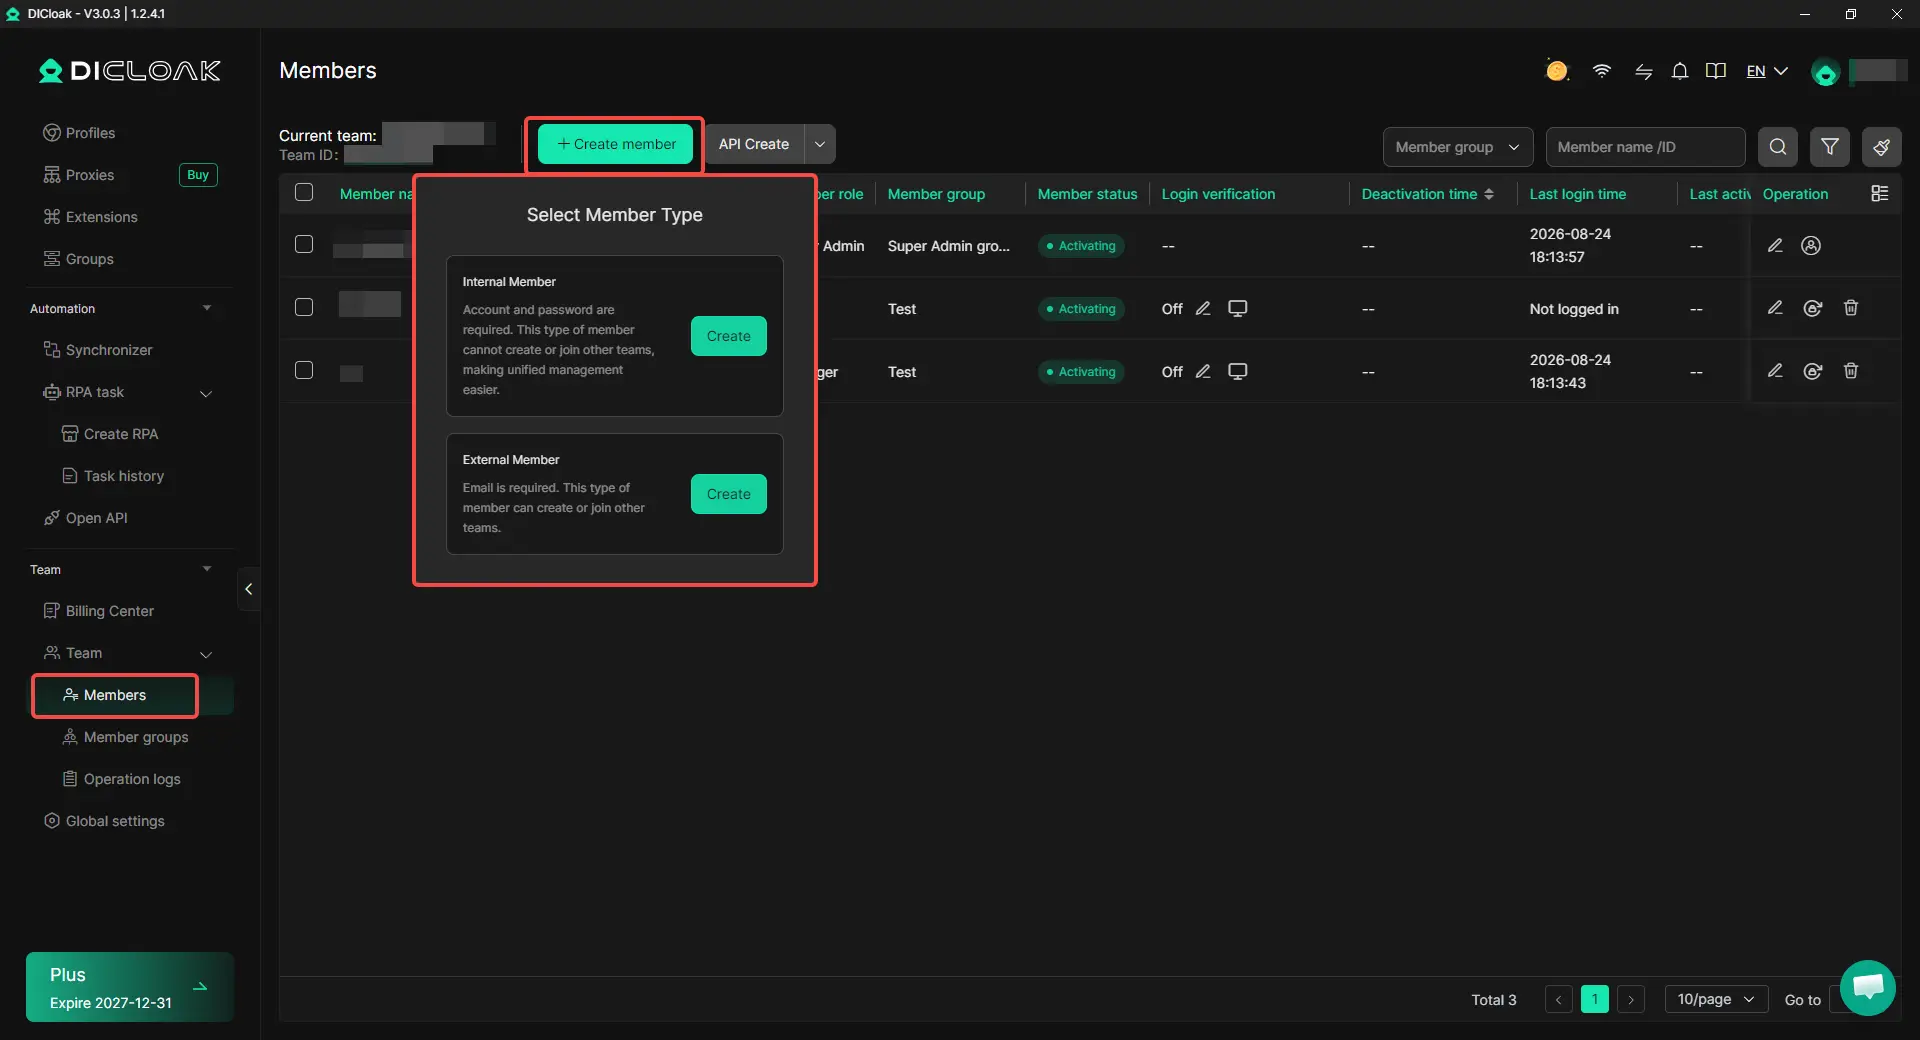
邀请需要访问权限的成员,然后使用资料共享和团队权限来分配该资料。例如,媒介采购员可能需要账户来开展推广活动工作,而其他团队成员则不需要。当项目角色发生变化时,可以更改或移除访问权限,因此团队无需持续共享主登录账号。
已授权的团队成员可以从自己的DICloak账户打开共享资料,并从现有会话继续操作。管理员可以先准备好账户,之后媒介采购员或虚拟助理可以重新打开同一个资料并继续完成分配的工作。
是的。联盟营销团队可以使用平台原生角色、密码管理器或共享浏览器会话,而不是将原始密码发送给每位员工。最佳方案取决于团队成员的实际需求:是需要个人平台访问权限、受控使用单一凭证,还是需要访问已登录的会话。如果目标是让团队成员在看不到密码的情况下使用现有会话,可以使用类似DICloak的指纹浏览器与选定成员共享受管浏览器环境。
当多名获批用户需要使用同一凭证时,密码管理器效果很好,但它无法解决所有账号共享问题。如果平台本身已支持独立用户角色,或者团队需要在同一个已登录的浏览器会话中持续工作,密码管理器可能就不适用了。联盟营销团队应根据账号工作流程选择访问方式,而不是默认所有共享账号都使用同一种工具。
主要问题在于确保双因素认证(2FA)不会依赖于每次有人需要登录时都有一名员工在场。如果平台支持独立用户,每个人都应尽可能使用自己的已授权访问权限。如果团队使用共享登录会话工作,账户所有者可以先完成登录和验证,之后获得授权的团队成员就可以在该会话中继续工作,无需反复索要密码或验证码。
可以,前提是团队为他们提供受控访问权限,而非直接交付主凭证。自由职业者可能会获得受限的平台角色、临时密码管理器访问权限,或是特定共享浏览器环境的访问权。例如,使用DICloak时,团队可以仅共享项目所需的环境,并在工作结束后撤销该访问权限,而无需将主账户密码提供给外包人员。
撤销访问权限的工作不应仅停留在修改密码层面。团队还应核查平台角色、共享凭证、活跃浏览器会话、共享环境、双重验证(2FA)方式、账户恢复信息,以及该人员仍可使用的任何账单或付款权限。只有当与该团队成员关联的所有访问路径都已核查,并在必要时完成移除,离职权限清理工作才算完成。
联盟营销团队无需共享密码即可实现账号共用,但最优方案取决于每位成员实际需要的访问权限类型。若平台自带原生角色功能,通常是最稳妥的选择;当必须复用同一套凭证时,密码管理器是可行方案;而当团队成员需要沿用同一登录会话开展工作时,指纹浏览器可提供支持。核心原则是,不能因为大家共用同一个账号,就给所有人授予相同级别的访问权限。
对于使用共享浏览器会话的团队而言,类似 DICloak 的指纹浏览器可将登录会话、浏览器设置、代理配置及团队访问权限统一整合在一个受管环境中。最完善的权限配置并非在所有场景下都隐藏密码,而是要确保访问权限受限、可撤销,且与每位团队成员的实际岗位职责相匹配。